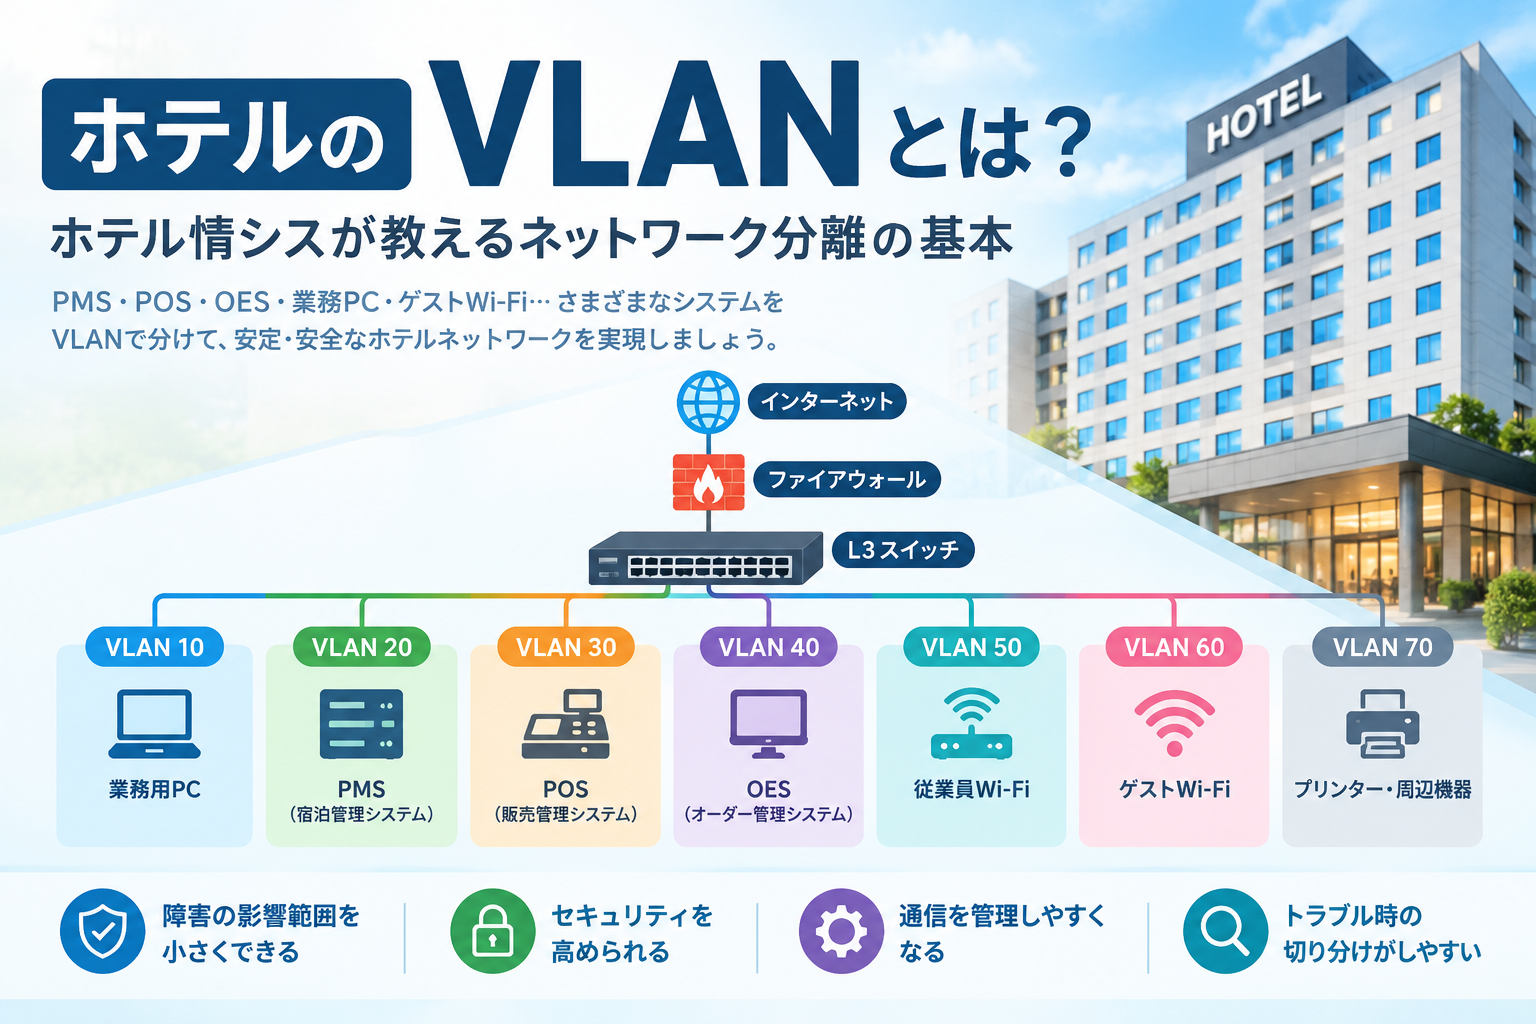
ホテルのネットワークでは、単純にすべての機器を同じネットワークにつなぐのではなく、VLAN(Virtual LAN)を使ってネットワークを分けることがあります。
ホテルには、フロントのパソコン、PMS、POS、OES、業務用Wi-Fi、ゲストWi-Fiなど、さまざまなIT機器があります。
これらをすべて同じネットワークに接続してしまうと、障害やセキュリティ上のリスクが大きくなります。
この記事では、ホテル情シスの視点から、VLANの基本とホテルでの活用方法を分かりやすく解説します。
VLANとは?
VLANとは、1台のネットワーク機器上で、論理的にネットワークを分割する仕組みです。
VLANは「Virtual LAN」の略で、日本語では「仮想LAN」と呼ばれます。
例えば、1台のスイッチに以下の機器が接続されているとします。
- フロントの業務用パソコン
- PMS
- POS
- OES
- プリンター
- 無線LANアクセスポイント
物理的には同じスイッチにつながっていても、VLANを設定することで、
業務PC用ネットワーク
POS用ネットワーク
PMS用ネットワーク
ゲストWi-Fi用ネットワーク
というように論理的に分けることができます。
なぜホテルにVLANが必要なのか?
ホテルは一般企業と比べても、ネットワークにつながるシステムが非常に多い環境です。
例えば、
- PMS
- POS
- OES
- 会計システム
- 業務用パソコン
- プリンター
- 客室Wi-Fi
- 従業員用Wi-Fi
- 防犯・監視関連システム
- 各種クラウドサービス
などがあります。
これらをすべて同じネットワークに入れてしまうと、1つの障害が広範囲に影響する可能性があります。
例えば、ある機器のトラブルが原因でネットワークに大量の通信が発生すると、同じネットワーク上にある他のシステムにも影響する可能性があります。
そのため、ホテルでは「何でも同じネットワークにつなぐ」のではなく、用途に応じてネットワークを分離することが重要になります。
ホテルではどのようにVLANを分ける?
ホテルによって構成は異なりますが、例えば次のような分け方があります。
| VLAN | 用途 |
|---|---|
| VLAN 10 | 業務用PC |
| VLAN 20 | PMS |
| VLAN 30 | POS |
| VLAN 40 | OES |
| VLAN 50 | 従業員Wi-Fi |
| VLAN 60 | ゲストWi-Fi |
| VLAN 70 | プリンター・周辺機器 |
※実際のVLAN番号や構成はホテルのネットワーク設計によって異なります。
重要なのは番号ではなく、用途ごとにネットワークを分離することです。
ゲストWi-Fiと業務ネットワークを分ける
ホテルのVLANで特に重要なのが、ゲストWi-Fiと業務ネットワークの分離です。
例えば、宿泊客が利用するWi-Fiと、フロントスタッフが利用する業務PCが同じネットワークに存在すると、セキュリティ上のリスクが高くなります。
そのため、
ゲストWi-Fi
↓
ゲスト用VLAN
↓
インターネット
というように、業務ネットワークとは分離した構成にすることがあります。
これにより、宿泊客が利用する端末とホテルの業務システムを直接同じネットワークに置かない構成にできます。
PMS・POS・OESも分けるべき?
ホテルでは、PMS、POS、OESなど、重要なシステムが複数存在します。
例えば、
PMS
宿泊予約やチェックイン・チェックアウトなど、宿泊業務を支えるシステム。
POS
レストランや売店などの販売・会計を管理するシステム。
OES
レストランなどでオーダー情報を管理するシステム。
これらをすべて同じネットワークにするのではなく、必要に応じてVLANで分離します。
ただし、VLANで分ければ完全に通信できなくなるわけではありません。
システム間で通信が必要な場合は、ルーターやL3スイッチ、ファイアウォールなどを経由して必要な通信だけを許可する設計にします。
VLANで分けると何が良い?
VLANによるネットワーク分離には、主に次のメリットがあります。
① 障害の影響範囲を小さくできる
ネットワーク障害が発生した場合でも、適切に分離されていれば影響範囲を限定できる可能性があります。
ホテルでは、ネットワーク障害がフロント、レストラン、客室など複数の部門に広がると、営業そのものに影響します。
そのため、障害を広げない設計が重要です。
② セキュリティを高められる
業務PCとゲストWi-Fiなどを分離することで、不要な通信を制限できます。
特に重要なのが、
「つながる必要がないものは、つながらないようにする」
という考え方です。
③ トラブル対応がしやすくなる
VLANが整理されていると、
「この通信はどのネットワークなのか?」
を切り分けやすくなります。
ホテル情シスにとって、障害対応時の原因切り分けがしやすくなることも大きなメリットです。
VLANを作れば安心、ではない
ここは非常に重要です。
VLANを設定しただけでセキュリティや障害対策が完了するわけではありません。
例えば、
- VLAN間の通信制御
- ファイアウォールのルール
- DHCP
- DNS
- ルーティング
- スイッチの設定
- Wi-FiのSSIDとVLANの対応
- 管理用ネットワークの分離
なども考える必要があります。
また、VLANを細かく分けすぎると、逆にネットワーク構成が複雑になり、管理が難しくなることもあります。
大切なのは、目的を明確にして適切な単位で分離することです。
ホテルのVLAN設計で大切なこと
ホテルのネットワークを設計するとき、私は「何をつなぐか」だけではなく、
「何と何をつながないようにするか」
も重要だと考えています。
ホテルでは、PMS、POS、OES、業務PC、Wi-Fiなど、さまざまなシステムが同時に動いています。
だからこそ、
必要な通信だけを許可する
という考え方が重要になります。
さらに、ネットワーク構成図やVLAN一覧をきちんと残しておくことも大切です。
担当者が変わったときに、
「このVLANは何のためにあるの?」
となってしまうと、障害対応や機器交換の際に苦労します。
新規ホテルでは開業前からVLANを考える
新規ホテルの開業準備では、LANケーブルやスイッチ、Wi-Fiアクセスポイントなどの機器だけでなく、ネットワークの論理構成も開業前に整理しておくことが重要です。
例えば、
インターネット
      │
   Firewall
      │
   L3 Switch
      │
 ┌────┼────┬────┐
 │    │    │    │
業務  PMS  POS  Wi-Fi
VLAN  VLAN VLAN VLAN
              │
       ┌──────┴──────┐
       │             │
従業員Wi-Fi ゲストWi-Fiこのように、物理的なネットワークだけではなく、論理的にどのシステムをどこに配置するかを考えておく必要があります。
開業後に「やっぱりネットワークを分けたい」となると、設定変更だけでは済まず、機器や配線、システム側の設定変更が必要になる場合もあります。
まとめ|ホテルネットワークは「分ける」ことが重要
ホテルのネットワークでは、さまざまなシステムや端末が接続されています。
そのため、すべてを同じネットワークにするのではなく、VLANを利用して用途ごとに分離することが重要です。
VLANを適切に設計することで、
- 障害の影響範囲を抑える
- セキュリティを高める
- 通信を管理しやすくする
- 障害時の切り分けをしやすくする
といったメリットがあります。
ホテル情シスにとってネットワークは、「つながればOK」ではありません。
「必要なものだけを、必要な範囲でつなぐ」
という考え方が、安定したホテルIT環境を作るうえで重要だと考えています。
コメント